Comment les objets connectés transmettent et partagent leurs données
Quand vous consultez une mesure ou recevez une notification, l’information a circulé entre un capteur, un réseau et un logiciel. Comprendre ce…
Mise à jour le 5 octobre 2026, la fiche de Cybermalveillance.gouv.fr rassemble dix bonnes pratiques pour sécuriser les objets connectés. Voici comment les appliquer de la première configuration à la suppression des comptes et à la réinitialisation.
Une caméra, une montre, une enceinte ou un thermostat connecté ne se protège pas uniquement depuis ses propres réglages. L’objet peut dépendre d’une application, d’un compte en ligne, d’un téléphone et d’une box Internet : une faiblesse dans l’un de ces maillons peut exposer l’objet ou les informations qu’il contient. Publiée le 12 novembre 2020 et mise à jour le 5 octobre 2026, la fiche de Cybermalveillance.gouv.fr présente dix bonnes pratiques pour sécuriser ces équipements.
La méthode consiste à vérifier les accès, les mises à jour, les données partagées et les connexions autorisées, puis à reprendre ces contrôles régulièrement. Les options varient selon les appareils et les applications : consultez leur notice et les paramètres du compte associé plutôt que de supposer qu’un réglage est activé ou désactivé.
Avant de connecter l’appareil, identifiez ce qui lui permet de fonctionner. Il peut communiquer directement avec Internet ou passer par un téléphone, une tablette, une passerelle ou une box. Cybermalveillance.gouv.fr rappelle que les objets connectés peuvent présenter des vulnérabilités, être piratés ou exposer des informations personnelles. L’organisme les considère comme un maillon possible de l’environnement numérique, au même titre que les équipements auxquels ils sont reliés.
Faites l’inventaire des éléments à protéger : l’objet, l’application qui le pilote, le compte créé auprès du fournisseur, les autres appareils associés et le réseau Wi‑Fi. Cette vue d’ensemble aide à vérifier aussi le compte et les appareils associés, pas seulement les réglages de l’objet.
Repérez également les données utilisées et les fonctions dont vous avez besoin. Un historique de localisation, par exemple, peut renseigner sur des habitudes et des lieux fréquentés. La CNIL indique que la géolocalisation des véhicules connectés peut révéler des horaires de déplacement, des adresses et les lieux visités. Pour une application mobile, la CNIL recommande de vérifier les usages prévus des données et de limiter les autorisations à ce qui est utile au service.
Lors de la première utilisation, changez le mot de passe ou le code fourni par défaut. Cybermalveillance.gouv.fr explique que les identifiants générés par défaut peuvent être trop courts, faciles à deviner ou connus publiquement. Le service recommande un mot de passe suffisamment long et complexe pour l’objet.
Le compte en ligne mérite une vérification distincte. Si l’application demande la création d’un profil, Cybermalveillance.gouv.fr conseille de protéger ce compte par un mot de passe solide, différent de ceux des autres comptes, et de ne communiquer que les informations nécessaires. L’organisme recommande aussi, si possible, d’utiliser un pseudonyme et une adresse de messagerie spécifique aux objets connectés.
Ne confondez pas le code de l’appareil avec le mot de passe du compte qui lui est associé : selon l’équipement, ces accès peuvent être séparés. Vérifiez donc chacun des éléments concernés :
Si le service propose une authentification renforcée, vérifiez les options disponibles dans les paramètres du compte. La CNIL conseille, pour les assistants vocaux, de protéger par une authentification à deux facteurs les appareils ou applications sensibles lorsque cette option existe. Cette recommandation concerne les assistants et ne signifie pas que tous les objets proposent cette fonction.
Une mise à jour de sécurité peut corriger des failles. Cybermalveillance.gouv.fr recommande d’installer les mises à jour de l’objet et des applications associées dès qu’elles sont disponibles. Si l’option existe, configurez l’objet pour télécharger et installer automatiquement ses mises à jour. La recommandation d’automatiser l’installation concerne ici l’objet, et non nécessairement l’application.
Le téléphone, la tablette ou l’ordinateur relié à l’objet fait aussi partie de la chaîne. Cybermalveillance.gouv.fr recommande de mettre à jour ces appareils sans tarder et rappelle le rôle de la box Internet dans la connexion de nombreux objets. La fiche consacrée au Wi‑Fi, publiée le 16 octobre 2026 et mise à jour le 22 octobre, conseille également de mettre à jour les équipements du réseau, notamment les routeurs, répéteurs et adaptateurs réseau lorsqu’ils en possèdent.
En pratique, ouvrez périodiquement l’application de l’objet et les réglages des appareils associés. Vérifiez la version installée, la présence d’une mise à jour et l’existence d’un réglage automatique. Si vous ne trouvez pas ces informations, reportez-vous à la notice ou au site du fabricant. Si le fabricant indique que l’appareil n’est plus suivi, prenez en compte cette information avant de continuer à l’utiliser pour des fonctions sensibles.
Après l’installation, passez en revue les paramètres de confidentialité de l’objet et de son application. Cybermalveillance.gouv.fr recommande de désactiver les fonctionnalités de partage de données sur les réseaux sociaux si vous ne les utilisez pas ou n’en avez pas besoin. Vérifiez aussi les utilisateurs et appareils autorisés à se connecter à l’objet, et retirez ceux qui ne sont plus nécessaires.
Sur le téléphone, les permissions déterminent si une application peut accéder à certaines ressources, comme la localisation, le microphone, les photos ou les contacts. La CNIL rappelle qu’elles peuvent être consultées et modifiées dans les paramètres du terminal. Demandez-vous si chaque autorisation correspond à une fonction que vous utilisez. Pour une application de localisation, la CNIL conseille de privilégier une autorisation limitée aux moments où l’application est utilisée lorsque cela suffit, et de retirer les accès inutiles.
Une permission technique n’explique pas, à elle seule, tous les usages qui peuvent être faits des données. La CNIL distingue l’accès accordé par le système du téléphone des règles applicables au traitement des données. Il reste donc utile de consulter les informations de confidentialité de l’application pour comprendre quelles données sont collectées, pourquoi et avec qui elles sont partagées.
Les assistants vocaux appellent des vérifications particulières. Dans ses recommandations du 3 septembre 2020, la CNIL conseille de consulter régulièrement l’historique enregistré, d’en supprimer les éléments confidentiels lorsque l’option existe, et de vérifier les services reliés pour désactiver ceux qui sont peu ou pas utilisés. Elle recommande aussi de couper le microphone ou d’éteindre l’appareil lorsque l’écoute n’est pas souhaitée, et d’avertir les personnes présentes du risque d’enregistrement potentiel. Ces conseils concernent les assistants vocaux, pas tous les objets connectés.
Le réseau domestique relie souvent plusieurs téléphones et objets. Selon Cybermalveillance.gouv.fr, sécuriser le Wi‑Fi contribue à réduire les risques d’intrusion dans le réseau et d’accès aux appareils connectés. La fiche publiée en octobre 2026 recommande d’utiliser le chiffrement WPA2 ou WPA3. Elle conseille également de désactiver le WPS si vous ne l’utilisez pas, car cette fonction facilite la connexion de nouveaux appareils.
Vérifiez les mots de passe du réseau Wi‑Fi et de l’interface d’administration de la box. Cybermalveillance.gouv.fr recommande qu’ils soient longs, complexes et différents. Si l’administration à distance de la box ou du routeur ne vous est pas utile, désactivez‑la. La fiche conseille aussi d’installer les mises à jour disponibles pour les équipements du réseau et de consulter ponctuellement la liste des appareils connectés, quand la box permet de l’afficher.
Lorsque les réglages le permettent, créez un réseau séparé pour les objets connectés ou utilisez le réseau invité. Cybermalveillance.gouv.fr recommande cette séparation afin de garder le réseau principal à l’écart des objets susceptibles de présenter des failles. Si vous modifiez ce paramètre, vérifiez ensuite que l’objet et les appareils qui le pilotent fonctionnent comme prévu.
Une vérification au moment de l’installation ne remplace pas les contrôles ultérieurs. Les applications, les comptes associés et les appareils autorisés peuvent évoluer. À intervalles réguliers, vérifiez les mises à jour, les utilisateurs ayant accès à l’objet, les autorisations de l’application et les services connectés. Pour un objet utilisant la localisation, la CNIL conseille également de consulter les permissions accordées et de supprimer les historiques conservés lorsque cette fonction existe.
Cybermalveillance.gouv.fr recommande d’éteindre ou de déconnecter les objets lorsqu’ils ne sont pas utilisés, afin de réduire les risques de piratage, de vol de données ou d’intrusion. Appliquez ce conseil en tenant compte de la fonction de l’équipement : si une disponibilité continue est nécessaire à votre usage, vérifiez plutôt les accès et les données enregistrées sans désactiver une fonction dont vous avez besoin.
Pour garder une méthode simple, notez dans un endroit sûr le nom de l’application et du compte utilisés, les appareils associés et l’emplacement des réglages de mise à jour et de partage. Cette liste vous aidera à retrouver les accès à supprimer si vous cessez d’utiliser l’objet ou si vous changez de téléphone.
Avant de donner, vendre, retourner ou jeter un objet, ne vous contentez pas de supprimer son application du téléphone. Cette action ne remplace pas les vérifications du compte en ligne, des associations avec d’autres services et des données enregistrées sur l’objet. Cybermalveillance.gouv.fr recommande, lorsque vous vous séparez de l’appareil, d’effacer les données présentes sur celui‑ci, de supprimer le compte en ligne associé et de retirer les associations avec d’autres comptes.
Suivez ensuite la procédure d’effacement et de réinitialisation aux paramètres d’usine si l’objet la propose. Selon Cybermalveillance.gouv.fr, la réinitialisation peut réduire le risque d’accès aux données qui restent sur l’appareil, comme un mot de passe Wi‑Fi. Elle ne remplace pas la suppression du compte en ligne ni la dissociation des autres services : les données ne se trouvent pas nécessairement uniquement dans la mémoire de l’objet.
La CNIL rappelle que les véhicules connectés peuvent enregistrer dans leur système des informations telles que des trajets, des adresses recherchées ou des journaux d’appels. Avant de vendre ou de restituer un véhicule, elle recommande de supprimer les informations personnelles qui y sont stockées et de le réinitialiser lorsque c’est possible. Ce cas illustre une règle utile pour tout objet : traiter séparément les données locales, le compte en ligne et les accès partagés.
La réinitialisation remet l’objet dans sa configuration d’usine lorsqu’il propose cette fonction et peut réduire le risque d’accès aux données présentes sur l’appareil. Cybermalveillance.gouv.fr recommande aussi d’effacer ces données et de supprimer le compte en ligne associé si vous vous séparez de l’objet.
Cybermalveillance.gouv.fr recommande d’installer les mises à jour de l’objet et des applications associées dès qu’elles sont disponibles. Le service conseille d’activer l’installation automatique, si cette option existe, pour l’objet connecté.
Vérifiez si l’accès correspond à une fonction que vous utilisez et consultez les permissions dans les réglages du téléphone. Pour la localisation, la CNIL conseille de privilégier une autorisation limitée à l’utilisation de l’application lorsque cela suffit.
Les prix indiqués sont ceux constatés à la date mentionnée ; seul le prix affiché lors de la commande fait foi.
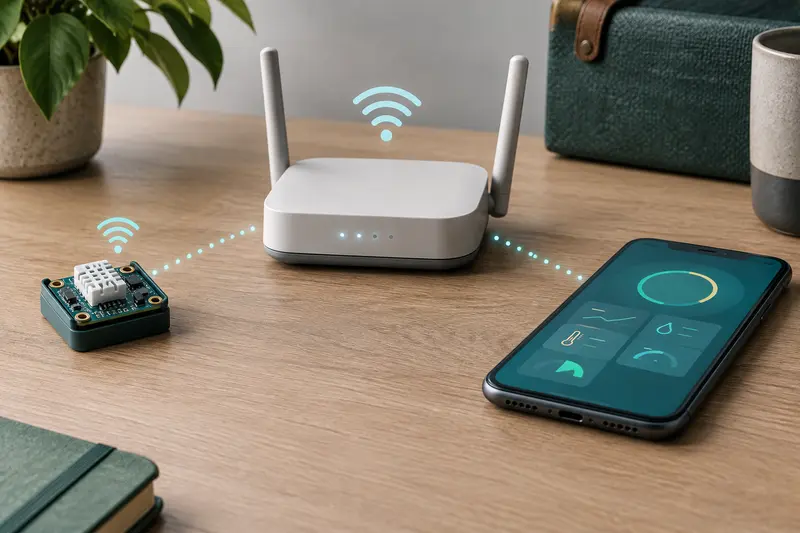
Quand vous consultez une mesure ou recevez une notification, l’information a circulé entre un capteur, un réseau et un logiciel. Comprendre ce…
Les notifications d’un téléphone, d’une montre ou d’un appareil domestique connecté ne méritent pas toutes d’interrompre votre activité. En…
Une coupure d’Internet ne désactive pas nécessairement les appareils connectés : le réseau domestique peut continuer à relier capteurs, commandes et…
Pendant les fêtes d’hiver, les trajets entre l’extérieur et les pièces chauffées exposent les appareils électroniques au froid, à l’humidité et aux…